在當(dāng)今高度數(shù)字化的社會(huì)中,互聯(lián)網(wǎng)通信已成為社會(huì)運(yùn)轉(zhuǎn)的基石,而計(jì)算機(jī)軟件工程則是構(gòu)建這一數(shù)字世界的核心驅(qū)動(dòng)力。隨著網(wǎng)絡(luò)攻擊的日益復(fù)雜化與頻繁化,網(wǎng)絡(luò)安全不再僅僅是附屬功能,而是軟件系統(tǒng),特別是網(wǎng)絡(luò)與信息安全軟件開發(fā)中,必須從設(shè)計(jì)之初就深度融合的核心要素。本文將探討在互聯(lián)網(wǎng)通信與計(jì)算機(jī)軟件工程框架下,網(wǎng)絡(luò)與信息安全軟件開發(fā)的關(guān)鍵理念、核心技術(shù)與實(shí)踐路徑。
一、 融合的背景:從通信協(xié)議到應(yīng)用安全的系統(tǒng)工程
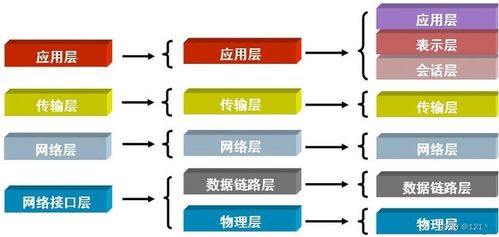
現(xiàn)代互聯(lián)網(wǎng)通信建立在分層的協(xié)議棧(如TCP/IP模型)之上,從物理層的數(shù)據(jù)傳輸?shù)綉?yīng)用層的業(yè)務(wù)邏輯,每一層都可能存在安全漏洞。因此,網(wǎng)絡(luò)與信息安全軟件開發(fā)是一個(gè)貫穿整個(gè)軟件開發(fā)生命周期(SDLC)的系統(tǒng)工程。它要求開發(fā)者不僅精通應(yīng)用層業(yè)務(wù)邏輯的編程,還需深刻理解底層通信協(xié)議(如TLS/SSL、IPSec、DNS安全擴(kuò)展DNSSEC)、操作系統(tǒng)安全機(jī)制及密碼學(xué)原理。軟件工程的方法論(如敏捷開發(fā)、DevOps)需要與安全實(shí)踐(如安全設(shè)計(jì)模式、威脅建模、安全編碼規(guī)范)緊密結(jié)合,形成DevSecOps文化,實(shí)現(xiàn)安全左移,即在開發(fā)早期就識(shí)別和修復(fù)安全問題。
二、 網(wǎng)絡(luò)與信息安全軟件開發(fā)的核心技術(shù)領(lǐng)域
- 密碼學(xué)應(yīng)用開發(fā):這是信息安全的根基。開發(fā)者需要集成對(duì)稱加密(如AES)、非對(duì)稱加密(如RSA、ECC)、散列函數(shù)(如SHA系列)和數(shù)字簽名等算法,以實(shí)現(xiàn)數(shù)據(jù)的機(jī)密性、完整性和身份認(rèn)證。密鑰的安全存儲(chǔ)與管理(如使用硬件安全模塊HSM或密鑰管理服務(wù)KMS)是開發(fā)中的關(guān)鍵挑戰(zhàn)。
- 身份認(rèn)證與訪問控制(IAM):開發(fā)安全的用戶身份管理系統(tǒng),包括多因素認(rèn)證(MFA)、單點(diǎn)登錄(SSO)、OAuth 2.0和OpenID Connect協(xié)議的實(shí)施,以及基于角色的訪問控制(RBAC)或?qū)傩曰L問控制(ABAC)模型的精細(xì)權(quán)限管理。
- 網(wǎng)絡(luò)安全協(xié)議棧集成:在軟件開發(fā)中,必須正確配置和使用安全協(xié)議。例如,為Web應(yīng)用強(qiáng)制使用HTTPS(TLS),為VPN開發(fā)集成IPSec或WireGuard,為郵件系統(tǒng)配置S/MIME或PGP加密,以及確保API通信使用安全的認(rèn)證和加密機(jī)制。
- 漏洞防御與安全編碼:在代碼層面防范常見漏洞至關(guān)重要。這包括對(duì)輸入進(jìn)行嚴(yán)格的驗(yàn)證和過濾以防止SQL注入、跨站腳本(XSS)、命令注入等;使用參數(shù)化查詢;管理好會(huì)話安全;以及防范跨站請(qǐng)求偽造(CSRF)。采用靜態(tài)應(yīng)用程序安全測(cè)試(SAST)和動(dòng)態(tài)應(yīng)用程序安全測(cè)試(DAST)工具是標(biāo)準(zhǔn)實(shí)踐。
- 安全監(jiān)控與事件響應(yīng)功能開發(fā):安全軟件本身需要具備可觀測(cè)性。開發(fā)日志記錄、審計(jì)跟蹤、入侵檢測(cè)系統(tǒng)(IDS)/入侵防御系統(tǒng)(IPS)的聯(lián)動(dòng)接口,以及安全信息與事件管理(SIEM)系統(tǒng)的數(shù)據(jù)采集代理,都是現(xiàn)代安全軟件開發(fā)的重要組成部分。
- 云原生與分布式系統(tǒng)安全:隨著微服務(wù)、容器(如Docker)和編排系統(tǒng)(如Kubernetes)的普及,安全開發(fā)擴(kuò)展到服務(wù)網(wǎng)格安全(如Istio的安全功能)、容器鏡像掃描、秘密管理、微服務(wù)間零信任網(wǎng)絡(luò)通信等新領(lǐng)域。
三、 軟件開發(fā)流程中的安全實(shí)踐
- 需求與設(shè)計(jì)階段:進(jìn)行威脅建模(如使用STRIDE模型),識(shí)別潛在威脅并制定緩解策略。確立安全需求,制定安全架構(gòu)設(shè)計(jì),明確安全邊界和數(shù)據(jù)流。
- 實(shí)現(xiàn)階段:遵循OWASP Top 10等安全編碼指南,使用安全的庫(kù)和框架,定期進(jìn)行代碼安全審查。
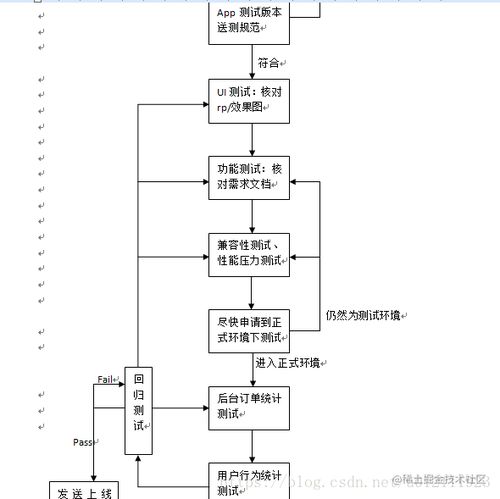
- 測(cè)試階段:除了功能測(cè)試,專項(xiàng)進(jìn)行滲透測(cè)試、漏洞掃描、模糊測(cè)試,確保安全控制有效。
- 部署與運(yùn)維階段:實(shí)現(xiàn)安全的配置管理,確保生產(chǎn)環(huán)境的安全加固。建立漏洞管理和應(yīng)急響應(yīng)流程,能夠快速打補(bǔ)丁和修復(fù)。
四、 挑戰(zhàn)與未來趨勢(shì)
網(wǎng)絡(luò)與信息安全軟件開發(fā)面臨著不斷演變的威脅(如高級(jí)持續(xù)性威脅APT、勒索軟件)、日益嚴(yán)格的法規(guī)合規(guī)要求(如GDPR、網(wǎng)絡(luò)安全法),以及技術(shù)復(fù)雜性劇增的挑戰(zhàn)。該領(lǐng)域?qū)⒏由钊氲嘏c人工智能和機(jī)器學(xué)習(xí)結(jié)合,用于異常行為檢測(cè)和自動(dòng)化威脅響應(yīng)。隱私計(jì)算(如聯(lián)邦學(xué)習(xí)、安全多方計(jì)算)的軟件開發(fā)、量子安全密碼學(xué)的遷移準(zhǔn)備,以及軟硬件一體化的可信執(zhí)行環(huán)境(TEE)應(yīng)用開發(fā),將成為重要的前沿方向。
結(jié)論
在互聯(lián)網(wǎng)通信與計(jì)算機(jī)軟件工程的交叉點(diǎn)上,網(wǎng)絡(luò)與信息安全軟件開發(fā)是保障數(shù)字世界可信賴性的關(guān)鍵防線。它要求開發(fā)者具備跨學(xué)科的知識(shí)體系,并將安全思維內(nèi)化為開發(fā)本能。通過采用系統(tǒng)性的安全工程方法、掌握核心安全技術(shù)、并貫穿于完整的軟件開發(fā)生命周期,才能構(gòu)建出既能實(shí)現(xiàn)業(yè)務(wù)功能,又能有效抵御威脅的韌性軟件系統(tǒng),為互聯(lián)互通的數(shù)字未來奠定堅(jiān)實(shí)的基礎(chǔ)。